NOVOChief Information Security Officer as a Service
Um CISO experiente na sua empresa, sem o custo de um executivo em tempo integral.
O executivo responsável pela segurança da informação, de forma contínua e sob medida: estratégia, governança, riscos e resposta a incidentes, conduzidos por quem tem 28 anos de experiência.
O que é
Liderança em segurança, do conselho ao chão de fábrica.
Muitas empresas sabem que precisam de alguém responsável pela segurança da informação, mas não têm porte ou orçamento para contratar um CISO em tempo integral. O CISO as a Service resolve isso: um especialista assume esse papel, trabalha junto com a diretoria e o time de TI e faz a segurança acontecer.
Estratégia
Define as prioridades de segurança a partir dos riscos do negócio e transforma isso em um roadmap com investimento planejado.
Governança
Estrutura políticas, papéis e controles com base em NIST CSF 2.0, ISO 27001 e LGPD, e acompanha a evolução com indicadores.
Resposta
Prepara a empresa para incidentes e lidera a resposta quando eles acontecem, da contenção à comunicação com a diretoria.
Quando procurar
Faz sentido para a sua empresa se você já disse uma destas frases
Atendemos empresas de pequeno, médio e grande porte. Quer medir antes? Faça a autoavaliação de segurança →
O que entregamos
Um ano com o seu CISO, trimestre a trimestre
As 10 entregas do programa organizadas em um plano de 12 meses. A ordem é ajustada às prioridades da sua empresa.
Conhecer e planejar
Entender o negócio, medir a maturidade e combinar com a diretoria aonde vamos chegar.
EVOLUÇÃO DA MATURIDADE · ESCALA 1 A 5
2,4 ao fim do 1º trimestre
Exemplo ilustrativo. A meta real é definida no diagnóstico.
Como funciona
Do diagnóstico à evolução contínua.
- FASE 1
Diagnóstico
Entendemos o negócio, avaliamos a maturidade e mapeamos os principais riscos.
- FASE 2
Plano
Apresentamos o roadmap priorizado e alinhamos investimento e metas com a diretoria.
- FASE 3
Execução
Conduzimos as iniciativas, os rituais de governança e o apoio ao time de TI.
- FASE 4
Evolução
Medimos os resultados, reportamos à diretoria e ajustamos as prioridades.
Modelos de contratação
Escolha o nível de apoio que a sua empresa precisa.
Valores sob consulta, conforme porte e escopo.
ESSENCIAL
Para dar o primeiro passo
- Diagnóstico de maturidade
- Políticas essenciais
- Encontros periódicos de acompanhamento
- Apoio em dúvidas e decisões
EXECUTIVO
O CISO da sua empresa
- Tudo do Essencial
- Roadmap e gestão de riscos
- Comitê de segurança com a diretoria
- Plano de resposta a incidentes
- Reporte executivo recorrente
SOB DEMANDA
Para necessidades pontuais
- Resposta a incidentes
- Auditorias e due diligence
- Questionários de clientes
- Projetos específicos
Comparativo
CISO interno ou CISO as a Service?
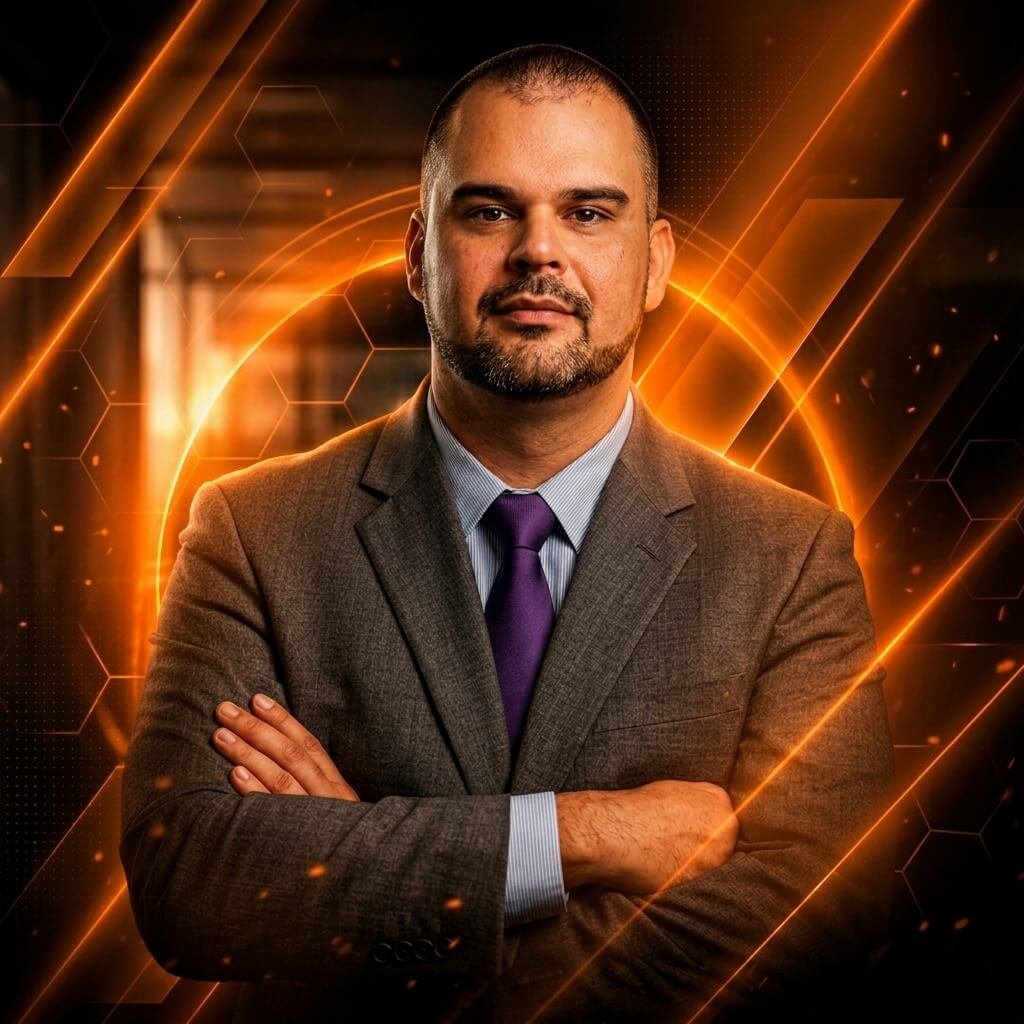
Quem será o seu CISO
Felippe Britto
CISO | Head de TI · 28 anos de experiência
Liderou a segurança da informação e a TI de operações críticas em bancos, indústria, governo e serviços. Une visão de negócio e profundidade técnica para conduzir o programa de segurança da sua empresa.
Perguntas frequentes
Dúvidas sobre o CISO as a Service
O CISO [Chief Information Security Officer] é o executivo responsável pela segurança da informação. Ele define a estratégia, cuida da governança e dos riscos, orienta o time de TI e responde à diretoria pelos resultados.
Ecossistema Gestão de TI
Uma só parceira para toda a sua tecnologia
As 8 frentes trabalham integradas, com a mesma equipe e o mesmo padrão. Combine as que a sua empresa precisa.